Sicurezza della posta elettronica
-
Trace & Recover: intuitivo archivio a breve termine per i messaggi e-mail transazionali
Continua a leggereLa Retarus Secure Email Platform modulare è stata ampliata con Trace & Recover, un ulteriore servizio innovativo. Il servizio è un complemento di Retarus Transactional Email e consente di salvare i messaggi e-mail transazionali in uscita in un intuitivo archivio di breve termine. In particolare, le aziende con realtà applicative complesse e numerosi workflow possono…
-
Monitoraggio dei messaggi e-mail pericolosi: disponibile ora un nuovo digest e-mail per una maggiore consapevolezza degli utenti
Continua a leggereGli Email Security Report giornalieri forniscono da sempre agli utenti finali di Retarus una panoramica trasparente dei loro messaggi filtrati. Ora stiamo lanciando una versione aggiornata di queste notifiche via e-mail, e in undici lingue.
-
Come i cyber-criminali scelgono le loro vittime in un attacco ransomware
Continua a leggereUna società di sicurezza informatica ha passato al setaccio gli annunci pubblicati nel dark web e ha individuato i parametri che i gruppi di cyber-criminali di ransomware adottano per selezionare le aziende da ricattare in cambio dei loro dati malevolmente criptati.
-
Violazioni dei dati più costose che mai per le aziende
Continua a leggerePer il 17° anno, IBM Security ha pubblicato il suo “Report sul costo di violazione dei dati”. I dati cui si fa riferimento nella relazione sono stati raccolti in modo indipendente dall’Istituto Ponemon. Rispetto all’anno precedente, il costo medio di una violazione dei dati è aumentato di quasi il 10%, da 3,86 milioni a 4,24…
-
Non è mai troppo tardi per un’azione preventiva: valutazioni su Post Delivery Protection
Continua a leggereRetarus Patient Zero Detection identifica le minacce anche nelle e-mail già recapitate. Come rivela un’analisi interna, lo fa più frequentemente e, soprattutto, più rapidamente di quanto si pensi.
-
Il phishing cresce in frequenza e pericolosità
Continua a leggereLa diffusione del lavoro da remoto indotta dalla pandemia ha contribuito ad incrementare la numerosità, la complessità e l’impatto del phishing. Il 74% di tutti i professionisti IT intervistati in un recente studio ha affermato che la propria azienda è stata vittima di un attacco di phishing nell’ultimo anno.
-
Dopo l’attacco malware: un distretto regionale dichiara il primo stato di emergenza informatica in Germania
Continua a leggereUn attacco informatico su larga scala ha paralizzato un’intera amministrazione di un distretto della regione di Sassonia-Anhalt in Germania. Da giorni le autorità sono tagliate fuori dalla comunicazione via e-mail “fino a nuovo ordine”. Un caso per Retarus Email Continuity.
-
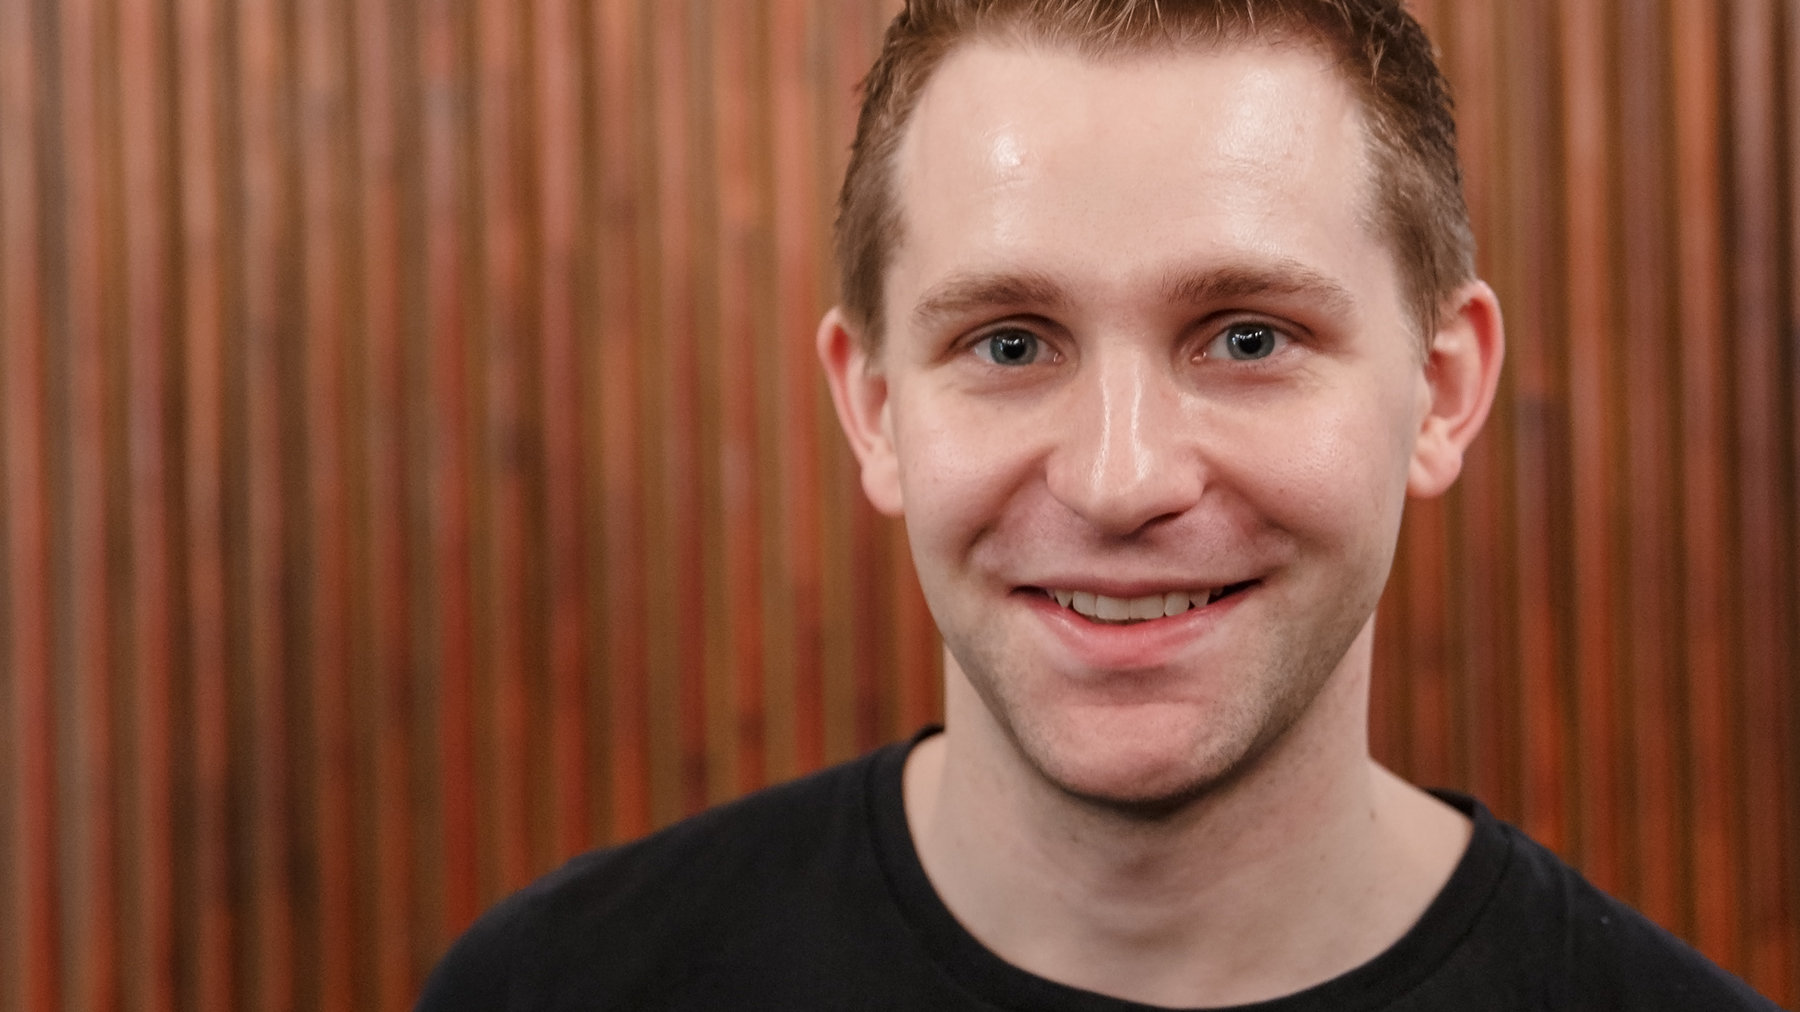
Max Schrems: È importante verificare i propri fornitori di servizi
Continua a leggereDurante un “Fireside Talk” organizzato da Privacy Provided, questa mattina l’avvocato e attivista della privacy austriaco Max Schrems ha parlato di IT aziendali e di reti. In sintesi, si è giunti alla conclusione che la collaborazione con fornitori europei è spesso la soluzione più semplice e conveniente per gli utenti in termini di conformità al…
-
Una nuova ondata di phishing: gli hacker di SolarWinds attaccano agenzie governative e ONG
Continua a leggereIl gruppo di hacker Nobelium è tornato: i recenti attacchi sono stati sferrati tramite l’account di un’agenzia di governo statunitense. I filtri anti-phishing completi restano una misura indispensabile.