
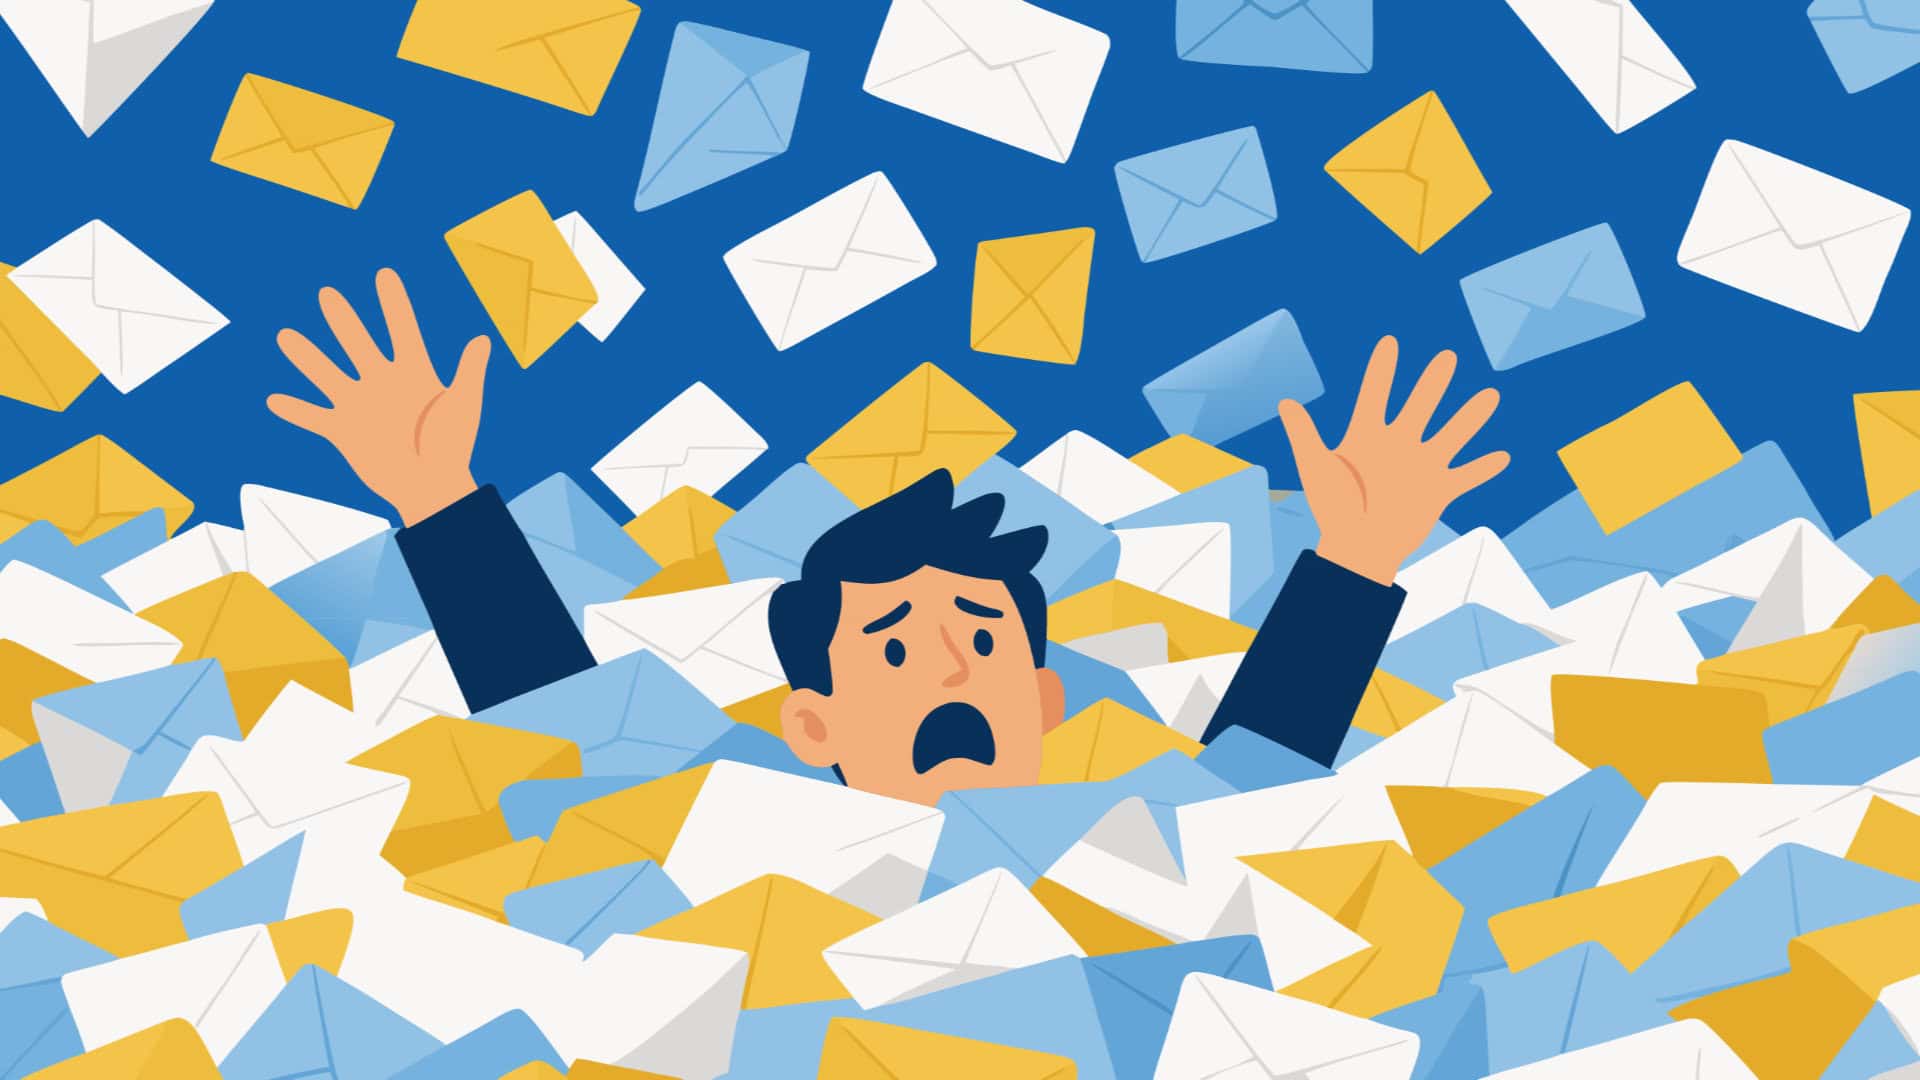
Unsere E-Mail-Security-Experten beobachten derzeit verstärkt eine besonders perfide Angriffskombination: Zunächst fluten Cyberkriminelle persönliche Postfächer von Mitarbeitern mit (technisch) unauffälligen E-Mails. Kurz darauf folgt die Kontaktaufnahme des vermeintlichen IT-Supports – häufig über Microsoft Teams –, der auf die Überlassung von Zugangsdaten, MFA-Codes oder die Installation eines Fernzugriffs-Tools abzielt.
So läuft der Angriff konkret ab
Angreifer nehmen die jeweiligen Postfächer gezielt mit Newsletter-Anmeldungen, automatisierten Benachrichtigungen oder sonstigen, an sich harmlosen Nachrichten unter Beschuss. Die E-Mails werden bevorzugt über transaktionale E-Mail-Dienste und mit unterschiedlichen Absender- und Empfängerkonstellationen versendet; weiter werden verschiedene Subdomains und auch sogenannte Plusadressen genutzt. So entstehen viele unabhängige Versandmuster, die herkömmliche Filter nur schwer als Angriffswelle erkennen.
Aus rein technische Sicht sind die einzelnen E-Mails häufig nicht zu beanstanden: Sie sind korrekt authentifiziert, enthalten keine gefährlichen Links oder Dateianhänge und weisen nicht zwingend typische Merkmale einer Phishing-Mail auf. Für klassische Algorithmen, die nur individuelle Nachrichten bewerten, bleibt die eigentliche Absicht deshalb weitgehend unsichtbar.
Aus der resultierenden Verunsicherung aufgrund eines überfüllten Postfachs kontaktieren die Angreifer das Opfer (etwa über einen externen Microsoft-Teams-Anruf oder -Chat), geben sich als interner IT-Support aus und bieten ihre „Hilfe“ an.
Warum klassischer Spam-Schutz allein nicht ausreicht
„Inbox Bombing“ verbindet auf arglistige Weise mehrere Kanäle. Wirksamer Schutz erfordert deshalb ebenfalls ein Zusammenspiel aus maximaler Transparenz über den E-Mail-Verkehr, schneller forensischer Analyse und unmittelbarer Reaktion.
Die Retarus E-Mail Security setzt daher an mehreren Punkten der Angriffskette an: Die verschiedenen AntiSpam- und Phishing-Filter reduzieren von Haus aus bereits die Wahrscheinlichkeit, dass verdächtige oder schädliche Inhalte im Postfach landen. Directory Harvest Attach (DHA) Protection erschwert darüber hinaus das systematische Abgreifen von persönlichen E-Mail-Adressen. Backscatter Protection schließlich verhindert, dass automatisierte Rückläufer eine Angriffswelle zusätzlich verstärken.
Maximale Datentransparenz macht Auffälligkeiten sichtbar
Wenn die einzelnen Nachrichten korrekt authentifiziert und frei von schädlichen Links oder Anhängen sind, lässt sich eine solche Inbox-Bombing-Kampagne nicht ausreichend zuverlässig anhand von Inhalt und Formatierung erkennen. An dieser Stelle kommt die maximale Transparenz der Retarus-Services ins Spiel.
Mit unseren Observability Metrics etwa geben wir Ihren Security- und IT-Teams Echtzeiteinblick in sicherheitsrelevante Daten der E-Mail-Kommunikation. Veränderungen bei eingehenden Volumina, Quarantäne-Raten oder Authentifizierungsfehlern machen ungewöhnliche Traffic-Spitzen frühzeitig sichtbar. Die Daten lassen sich im Prometheus-Format in bestehende Monitoring- und Observability-Plattformen wie Grafana, Splunk, Dynatrace oder Elastic integrieren. So wird aus einer schwer einzuordnenden E-Mail-Flut ein frühzeitig erkennbares Muster.
Mit myEAS Email Live Search lässt sich der der E-Mail-Verkehr zudem nach Absendern, IP-Adressen, Betreffmustern und Zeitverläufen durchsuchen.
Über die SIEM-Integration werden die von Retarus gelieferten Daten problemlos mit jenen aus Microsoft Teams, Identity- und Endpoint-Systemen korreliert. Dadurch können Sicherheitsteams die „E-Mail-Flut“ und externe Teams-Kontaktaufnahmen als zusammenhängenden Vorfall erkennen.
Angriffswelle schnell und gezielt eindämmen
Ist die Angriffswelle als solche erkannt, erleichtert etwa die Administration API eine unmittelbare Reaktion: Betroffene Absender oder Domains lassen sich in Echtzeit über Inbound Restriction Lists und AntiSpam-Blocklisten sperren (für einzelne Empfänger oder unternehmensweit). So kann Ihr SOC-Team die weitere Zustellung eindämmen, ohne mühsame und zeitraubende manuelle Konfigurationen vornehmen zu müssen.
Retarus Transactional E-Mail: Schutz vor Missbrauch im Outbound-Kanal
„Inbox Bombing“ richtet sich gegen den E-Mail-Eingang, hat seinen Ursprung in den von uns beobachteten Fällen jedoch im Missbrauch von E-Mail-Versanddiensten. Daher sei hier gesagt: Kunden von Retarus Transactional Email können sich darauf verlassen, dass technische und organisatorische Maßnahmen einen Missbrauch für derartige Attacken im Namen Ihres Unternehmens verhindern. Dazu gehören kontrollierte Zugriffs- und Versandprozesse, die Überwachung des E-Mail-Traffics sowie definierte Verfahren zur Erkennung und schnellen Reaktion auf jede Form von Auffälligkeiten.
Unser Rat: Wachsam bleiben und im Verdachtsfall schnell handeln
Behalten Sie in nächster Zeit ungewöhnliche Entwicklungen im E-Mail-Verkehr und plötzliche Volumenspitzen besonders im Blick. Erinnerung Sie Ihre Mitarbeiter zudem an die gängigen Verhaltensregeln im Umgang mit verdächtiger Kontaktaufnahme.
Wenn Sie einen entsprechenden Vorfall vermuten, kontaktieren Sie bitte direkt unsere Experten. Neben den technischen Maßnahmen stehen Ihnen der Retarus-Support und unsere Professional-Services-Teams bei der Analyse, Konfiguration, Integration in bestehende Sicherheitsprozesse und Reaktion auf Vorfälle jederzeit mit Rat und Tat zur Seite.


Einen Kommentar schreiben