
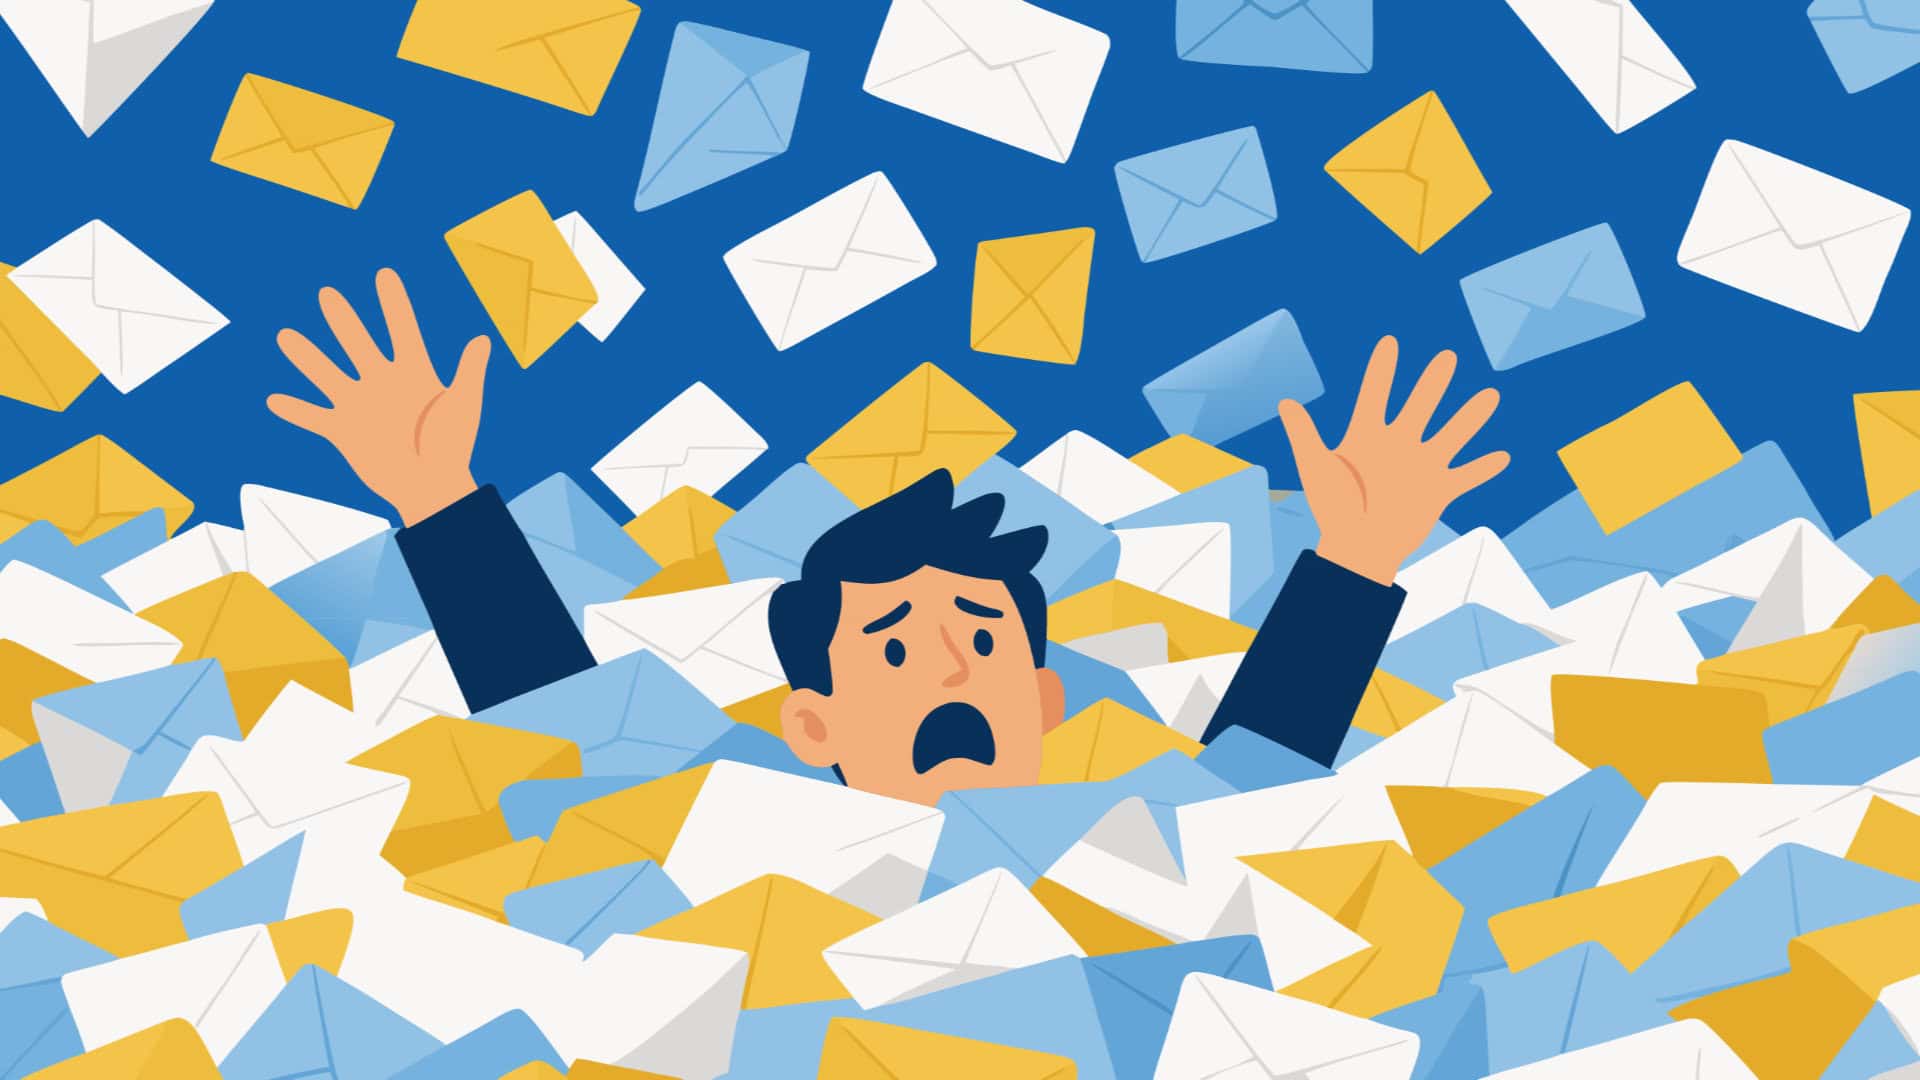
Nuestros expertos en seguridad del correo electrónico están observando actualmente un aumento de un ataque multivectorial especialmente engañoso. En primer lugar, los ciberdelincuentes inundan los buzones de correo personales de los empleados con mensajes que parecen (técnicamente) inofensivos. A esto le sigue rápidamente el contacto de alguien que dice ser del servicio de soporte informático —a menudo a través de Microsoft Teams—, que luego intenta engañarte para que reveles tus credenciales de inicio de sesión o códigos de autenticación multifactorial, o para que instales una herramienta de acceso remoto.
Así es como se desarrolla el ataque
Los atacantes bombardean las cuentas de correo con suscripciones a boletines, notificaciones automáticas u otros mensajes que, en esencia, son inofensivos. Estos correos se envían principalmente a través de Transactional Email utilizando diversas combinaciones de remitentes y destinatarios. También utilizan varios subdominios diferentes y «direcciones plus». Esto genera una gran variedad de patrones de envío distintos, lo que dificulta que los filtros de seguridad convencionales identifiquen los mensajes como parte de una oleada de ataques.
Desde un punto de vista puramente técnico, los correos electrónicos individuales no suelen ser motivo de alarma. Están correctamente autenticados, no contienen enlaces ni archivos adjuntos maliciosos y no suelen presentar las características típicas de un correo de phishing. Por lo tanto, para los algoritmos que suelen evaluar los mensajes de forma individual, la verdadera intención que hay detrás de ellos queda, en gran medida, bien oculta.
Con el objetivo de aprovecharse de la confusión que provoca la bandeja de entrada saturada, los atacantes se ponen en contacto con la víctima (por ejemplo, a través de una llamada o un chat externo de Microsoft Teams), haciéndose pasar por el servicio de soporte informático interno y ofreciendo su «ayuda».
Por qué la protección clásica contra el spam no basta por sí sola
El «bombardeo de la bandeja de entrada» combina astutamente varios canales en un solo ataque. Por eso, para una protección eficaz se necesita una combinación de máxima transparencia en el tráfico de correo electrónico, un análisis forense rápido y la capacidad de responder al instante.
Por eso, Retarus Email Security combate la cadena de ataque en varios puntos. En primer lugar, los distintos filtros antispam y antiphishing reducen considerablemente la probabilidad de que contenido sospechoso o malicioso acabe en la bandeja de entrada de un usuario. Además, la protección contra el «Directory Harvest Attach» (DHA) impide que los atacantes puedan recopilar direcciones de correo electrónico personales. Por último, la protección contra el backscatter evita que el ataque se amplifique mediante mensajes de respuesta automáticos.
La máxima transparencia de los datos hace visibles las anomalías
Siempre que los mensajes individuales estén debidamente autenticados y no contengan enlaces ni archivos adjuntos maliciosos, este tipo de campaña de bombardeo de bandejas de entrada no se puede detectar de forma fiable basándose únicamente en el contenido y el formato. Aquí es donde entra en juego el alto nivel de transparencia que ofrecen los servicios de Retarus.
A través de nuestras métricas de observabilidad, por ejemplo, ofrecemos a tus equipos de seguridad y de TI información en tiempo real sobre los datos relacionados con la seguridad de tu comunicación por correo electrónico. Los cambios en los volúmenes de correo recibido, las tasas de cuarentena o los errores de autenticación revelan picos de tráfico inusuales en una fase temprana. En formato Prometheus, estos datos se pueden integrar en plataformas de monitorización y observabilidad ya existentes, como Grafana, Splunk, Dynatrace o Elastic. De esta forma, una avalancha de correos electrónicos que, de otro modo, sería difícil de interpretar, se convierte en un patrón reconocible que se puede detectar rápidamente.
Búsqueda en tiempo real de correos electrónicos con myEAS, además, te permite buscar en tu correspondencia por correo electrónico por remitente, dirección IP, patrones en el asunto y periodos de tiempo.
Mediante la la integración SIEM, los datos que proporciona Retarus se pueden correlacionar fácilmente con los de Microsoft Teams, los sistemas de gestión de identidades y los sistemas de terminales. Esto permite a los equipos de seguridad darse cuenta de que el «aluvión de correos» y los intentos de personas externas de contactar con los usuarios forman parte de un único ataque coordinado.
Contener la oleada de ataques: de forma rápida y eficaz
En cuanto se identifica una oleada de ataques, la API de administración permite una respuesta inmediata. Los remitentes y dominios implicados se pueden bloquear en tiempo real mediante listas de restricción de entrada y listas de bloqueo antispam (tanto para destinatarios individuales como para toda la organización). Esto le da a tu equipo del SOC la oportunidad de restringir el envío de más mensajes sin tener que realizar configuraciones manuales laboriosas y que llevan mucho tiempo.
Transactional Email de Retarus: protege tu canal de salida contra el uso indebido
Aunque el «bombardeo de bandejas de entrada» se centra específicamente en las bandejas de entrada de correo electrónico, los casos que hemos observado suelen implicar un uso indebido de los servicios de envío de correo electrónico. Sin embargo, los clientes que usan Retarus Transactional Email pueden estar tranquilo, ya que contamos con medidas técnicas y organizativas para evitar que se lleven a cabo este tipo de ataques en nombre de tu empresa. Estas medidas incluyen procesos de acceso y envío estrictamente controlados, una supervisión continua del tráfico de correo electrónico y procedimientos bien definidos para detectar y responder rápidamente ante cualquier tipo de actividad irregular.
Retarus te aconseja: mantente alerta y reacciona rápidamente ante cualquier actividad sospechosa
Por ahora, presta mucha atención a cualquier cambio inusual en tu tráfico de correo electrónico y a los picos repentinos en el volumen de mensajes entrantes. Al mismo tiempo, recuerda a tus empleados las mejores prácticas para gestionar los intentos sospechosos de ponerse en contacto con ellos. Si sospechas que ha podido producirse un incidente de este tipo en tu empresa, ponte en contacto con nuestros expertos de inmediato. Además de ofrecerte contramedidas técnicas, el servicio de asistencia de Retarus y nuestros equipos de Servicios Profesionales están siempre a tu disposición para ayudarte y asesorarte en lo que se refiere al análisis, la configuración, la integración en los procesos de seguridad existentes y la respuesta ante incidentes.


Enviar un comentario