
Eine Entscheidung ist nur dann nachvollziehbar, wenn man ihr Zustandekommen versteht. Dies gilt auch für die IT Security. Genau hier setzt eine Neuerung in der Retarus Email Security an, die schrittweise für alle Kunden freigeschaltet wird.
Im Admin-Portal myEAS stehen dann erweiterte und deutlich detailliertere Informationen zu Spam- und Threat Detection zur Verfügung. Administratoren unserer Kunden sehen nicht länger nur, wie wir eine E-Mail bewerten, sondern noch genauer, warum diese Entscheidung getroffen wurde.
Kontrolle braucht Transparenz
Retarus verfolgt bei der Absicherung des E-Mail-Kanals seit jeher einen klaren Grundsatz: maximale Kontrolle und Transparenz. Auch Kunden sollen deshalb idealerweise Zugriff auf möglichst alle Informationen erhalten, die wir selbst bei der Bewertung einer E-Mail heranziehen.
MyEAS zeigte bereits den Status einer E-Mail und die daraus resultierende Entscheidung an, inklusive der Wahrscheinlichkeit, mit der eine Nachricht als Spam oder Bedrohung eingestuft wird. Neu sind weitere Details hinter diesem Ergebnis: Wir machen sichtbar, welche internen Algorithmen und Inhalte der Nachricht zu der Bewertung beigetragen haben.
Scoring-Bewertung bis ins Detail nachvollziehen
Ab sofort wird neben einem Total Score für jede Nachricht zusätzlich angezeigt, wie sich dieser Wert aus den einzelnen bei Retarus eingesetzten Threat-Detection-Engines und Verfahren zusammensetzt. Kunden bekommen so einen deutlich tieferen Einblick in die Entscheidungslogik der Retarus Email Security. Das ist insbesondere für Support- und SOC-Teams relevant: Bei False Positives oder False Negatives lässt sich besser nachvollziehen, welche Regelwerke angeschlagen haben und wie daraus die finale Entscheidung entstanden ist. Auch bei nachgelagerten Analysen und im Austausch mit dem Retarus Support liefert dieses Scoring eine wichtige Grundlage.
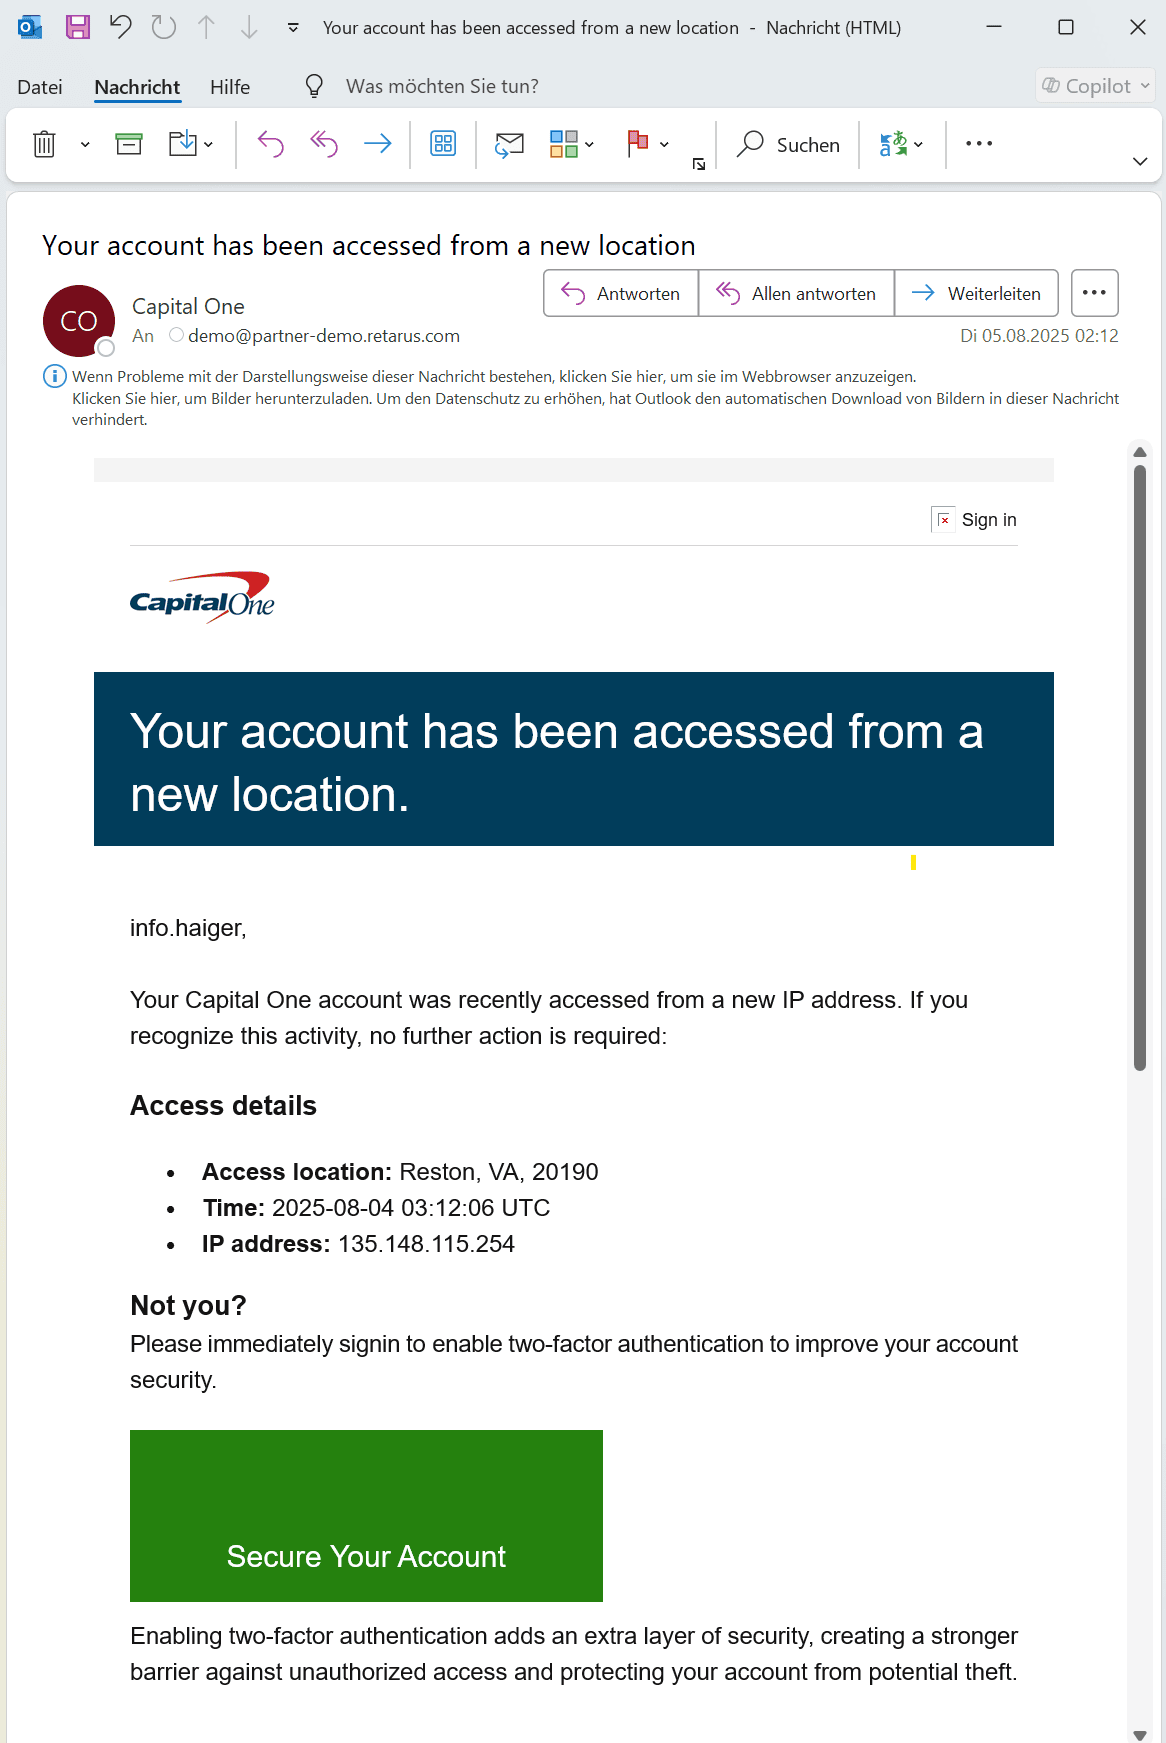
Von der Phishing-Mail …
… zu den Details der Findings in myEAS.
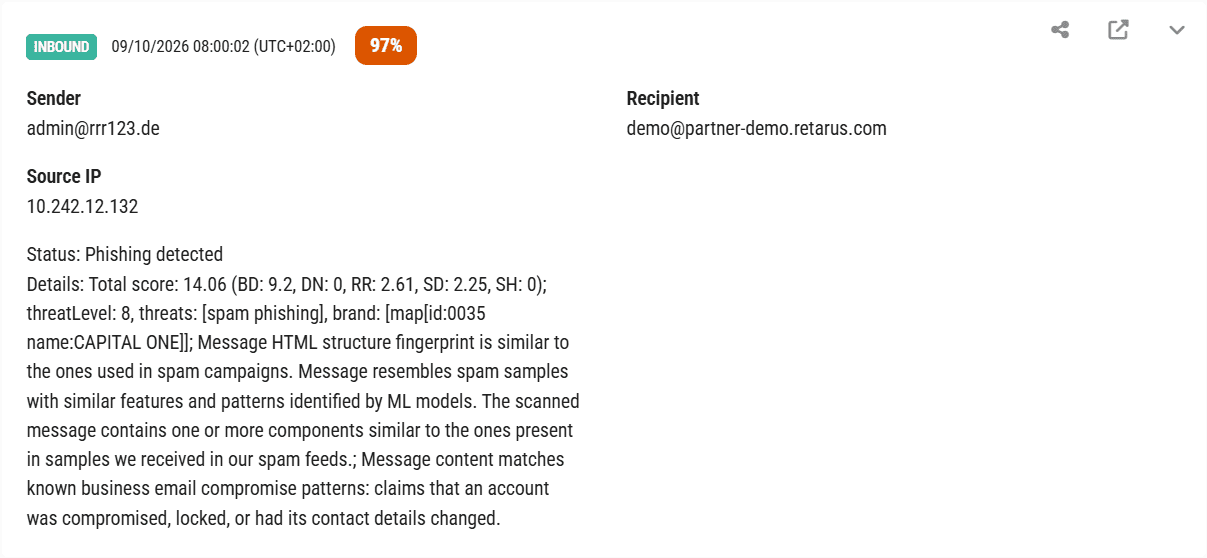
Threat Details verständlich erklärt
Unter diesen Zahlenwerten „übersetzen“ künftig Threat Details die technischen Analyseergebnisse in eine menschlich lesbare und leicht verständliche Sprache.
Je nach E-Mail und verfügbaren Ergebnissen werden dabei unter anderem folgende Informationen angezeigt:
- die Klassifizierung, beispielsweise Spam, Phishing, Scam oder Marketing;
- ein Hinweis auf Treffer der Brand- beziehungsweise Logo Detection;
- konkrete Erkenntnisse AI-basierter Mustererkennungen;
- Resultate der QR-Code- und URL-Analyse;
- eine individuelle Klassifizierung bei BEC-E-Mails sowie
- detaillierte Beschreibungen weiterer relevanter Analyseergebnisse.
Die URL-Phishing-Detection nennt zudem explizit den Link, der die Bewertung ausgelöst hat.
Viele Datenquellen, Engines und Algorithmen, ein Ergebnis
Eine zuverlässige E-Mail-Security-Lösung sollte sich nicht auf ein einzelnes Verfahren verlassen. Retarus kombiniert deshalb eine Vielzahl von Datenquellen, Engines und Algorithmen. Dazu gehören unter anderem Informationen aus der Inhalts- und URL-Analyse, Authentifizierungs- und Absenderbewertungen sowie „KI“-basierte Erkennungsverfahren.
Die erweiterten Details in myEAS machen deren Zusammenspiel transparenter. Sie schaffen damit die notwendige Grundlage, um Entscheidungen nicht nur zur Kenntnis zu nehmen, sondern sie inhaltlich und fachlich zu bewerten, zu dokumentieren und ggf. mit dem Retarus Support tiefer zu analysieren.
Weitere Neuerungen in myEAS
Ab sofort lässt sich innerhalb der Time-of-Click Protection außerdem der URL Rewrite für definierte Fälle gezielt unterdrücken oder forcieren.
Erweiterte AntiSpam-Listen auf Profil- und Benutzer-Ebene bieten darüber hinaus erweiterte Möglichkeiten, Schutzvorgaben für einzelne Benutzer oder Benutzergruppen gezielt zu steuern.
Ausblick: Noch besser auswertbar mit Tags
Die Darstellung der Ergebnisse in myEAS wird demnächst noch weiter verbessert, Ergänzend zu den Beschreibungen führen wir entsprechende Tags ein. Diese erleichtern das Filtern und Suchen in der Retarus Email Live Search und ermöglichen eine noch gezieltere Auswertung und Klassifizierung von Bedrohungen.

Einen Kommentar schreiben