
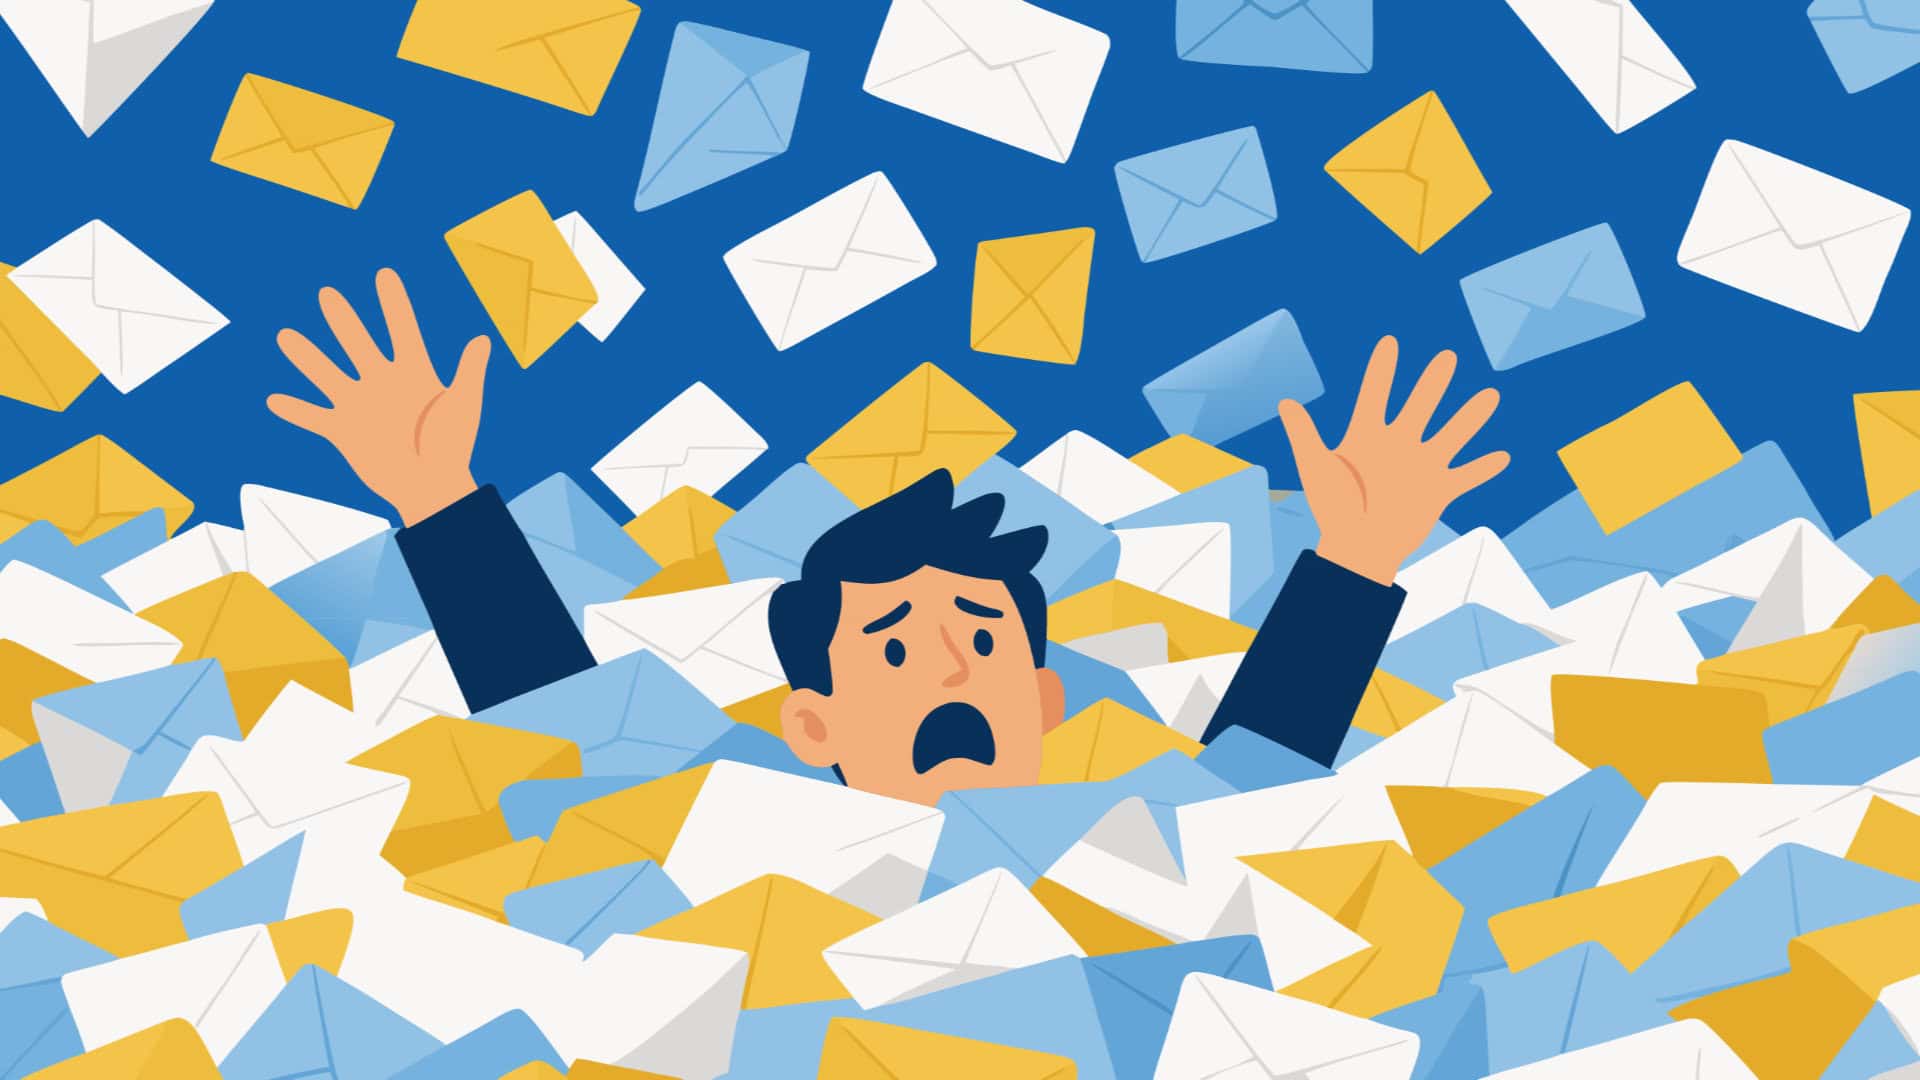
Nos experts en sécurité des e-mails constatent actuellement une recrudescence d’une attaque multivectorielle particulièrement sournoise. Dans un premier temps, les cybercriminels inondent les boîtes de réception personnelles des employés de courriels qui semblent (techniquement) inoffensifs. Cette opération est rapidement suivie d’une prise de contact par une personne se présentant comme un membre du support informatique – souvent via Microsoft Teams – qui tente ensuite de piéger l’utilisateur afin qu’il lui révèle ses identifiants de connexion ou ses codes d’authentification multifactorielle (MFA), ou qu’il installe un outil d’accès à distance.
Voici comment se déroule l’attaque
Les attaquants inondent les comptes de messagerie d’abonnements à des newsletters, de notifications automatisées ou d’autres messages qui sont, en substance, inoffensifs. Ces e-mails sont principalement envoyés via des services de Transactional Email utilisant diverses combinaisons expéditeur-destinataire. Ils exploitent également un certain nombre de sous-domaines et d’« adresses plus » différents. Cela crée une multitude de schémas d’envoi distincts, ce qui complique la tâche des filtres de sécurité classiques pour identifier ces messages comme faisant partie d’une vague d’attaques.
D’un point de vue purement technique, ces e-mails pris isolément ne constituent généralement pas un motif d’inquiétude. Ils sont correctement authentifiés, ne contiennent ni liens ni pièces jointes malveillants et ne présentent généralement pas les caractéristiques typiques d’un e-mail de hameçonnage. Pour les algorithmes qui évaluent habituellement les messages un par un, l’intention réelle qui se cache derrière ceux-ci reste donc largement dissimulée.
Cherchant à tirer parti de la confusion provoquée par la boîte de réception saturée, les attaquants contactent ensuite la victime (par exemple, via un appel ou un chat Microsoft Teams externe), en se faisant passer pour le service informatique interne et en lui proposant leur « aide ».
Pourquoi la protection anti-spam classique ne suffit-elle pas à elle seule ?
Le « bombardement de boîte de réception » combine de manière sournoise plusieurs canaux au sein d’une même attaque. Une protection efficace nécessite donc à la fois une transparence maximale du trafic de messagerie, une analyse forensic rapide et la capacité de réagir instantanément.
C’est pourquoi Retarus Email Security intervient à plusieurs niveaux de la chaîne d’attaque. Tout d’abord, les différents filtres anti-spam et anti-hameçonnage réduisent considérablement le risque que des contenus suspects ou malveillants parviennent dans la boîte de réception d’un utilisateur. De plus, la protection contre le « Directory Harvest Attach » (DHA) empêche les attaquants de collecter des adresses e-mail personnelles. Enfin, la la protection contre le backscatter empêche l’amplification de l’attaque par des messages de réponse automatisés.
Une transparence maximale des données rend les anomalies visibles
Tant que les messages individuels sont correctement authentifiés et ne contiennent aucun lien ni pièce jointe malveillante, ce type de campagne de « bombardement de boîtes de réception » ne peut être détecté de manière fiable sur la seule base du contenu et de la mise en forme. C’est là qu’intervient le haut niveau de transparence offert par les services de Retarus.
Dans le cadre de nos indicateurs d’observabilité, par exemple, nous offrons à vos équipes de sécurité et informatiques une visibilité en temps réel sur les données liées à la sécurité concernant vos communications par e-mail. Les variations des volumes entrants, des taux de mise en quarantaine ou des erreurs d’authentification permettent de détecter très tôt les pics de trafic inhabituels. Au format Prometheus, ces données peuvent être intégrées à des plateformes de surveillance et d’observabilité existantes telles que Grafana, Splunk, Dynatrace ou Elastic. Ainsi, un afflux d’e-mails qui serait autrement difficile à interpréter devient un schéma reconnaissable pouvant être détecté rapidement.
myEAS Email Live Searchvous permet en outre d’effectuer des recherches au sein de votre correspondance par e-mail en fonction de l’expéditeur, de l’adresse IP, des modèles d’objet et des périodes.
Grâce à l’ l’intégration SIEM, les données fournies par Retarus peuvent être facilement corrélées avec celles provenant de Microsoft Teams, des systèmes de gestion des identités et des terminaux. Cela permet aux équipes de sécurité de reconnaître que ce « flot d’e-mails » et les tentatives de personnes extérieures de contacter les utilisateurs s’inscrivent dans le cadre d’une seule et même attaque coordonnée.
Endiguer la vague d’attaques – rapidement et efficacement
Dès qu’une vague d’attaques a été identifiée, l’ API d’administration permet une réaction immédiate. Les expéditeurs et les domaines concernés peuvent être bloqués en temps réel à l’aide de listes de restriction des messages entrants et de listes noires anti-spam (pour des destinataires individuels ou à l’échelle de l’organisation). Cela permet à votre équipe SOC de limiter la poursuite de la distribution sans avoir à effectuer de configurations manuelles fastidieuses et chronophages.
Retarus Transactional Email : protégez votre canal sortant contre toute utilisation abusive
Bien que le « bombardement de boîtes de réception » vise spécifiquement les boîtes de réception, les cas que nous avons observés impliquent généralement une utilisation abusive des services d’envoi d’e-mails. Toutefois, les clients utilisant Retarus Transactional Email peuvent être assurés que des mesures techniques et organisationnelles sont en place pour empêcher que de telles attaques ne soient menées au nom de leur entreprise. Ces mesures comprennent des processus d’accès et d’envoi strictement contrôlés, une surveillance continue du trafic de messagerie, ainsi que des procédures clairement définies pour détecter et réagir rapidement à toute forme d’activité irrégulière.
Retarus vous conseille : restez vigilant et réagissez rapidement à toute activité suspecte
Pour l’instant, surveillez de près toute évolution inhabituelle de votre trafic de messagerie électronique ainsi que toute hausse soudaine du volume de messages entrants. Parallèlement, rappelez à vos collaborateurs les bonnes pratiques à adopter face à des tentatives suspectes de prise de contact. Si vous soupçonnez qu’un tel incident s’est produit au sein de votre entreprise, veuillez contacter immédiatement nos experts. Outre les mesures techniques de protection, le service d’assistance Retarus et nos équipes de services professionnels sont toujours à votre disposition pour vous aider et vous conseiller en matière d’analyse, de configuration, d’intégration dans vos processus de sécurité existants et de gestion des incidents.


Publier un commentaire